给网站更换 SSL 证书时,有时会遇到“证书与私钥不匹配”的提示。使用 Nginx 检查配置,也可能看到:
key values mismatch证书明明是刚下载的,私钥文件也存在,为什么仍然无法使用?
常见原因包括选错私钥、混用了不同批次的证书文件,或者把中间证书放到了证书链文件的最前面。
本文介绍如何使用 OpenSSL 检查证书与私钥是否对应,并根据检查结果处理问题。
1. 证书与私钥不匹配是什么意思?
部署 HTTPS 时,通常需要准备两类文件:
| 文件 | 作用 |
|---|---|
| 站点证书 | 包含公钥、域名信息、有效期和签发信息 |
| 私钥 | 与证书中的公钥对应,由服务器妥善保存 |
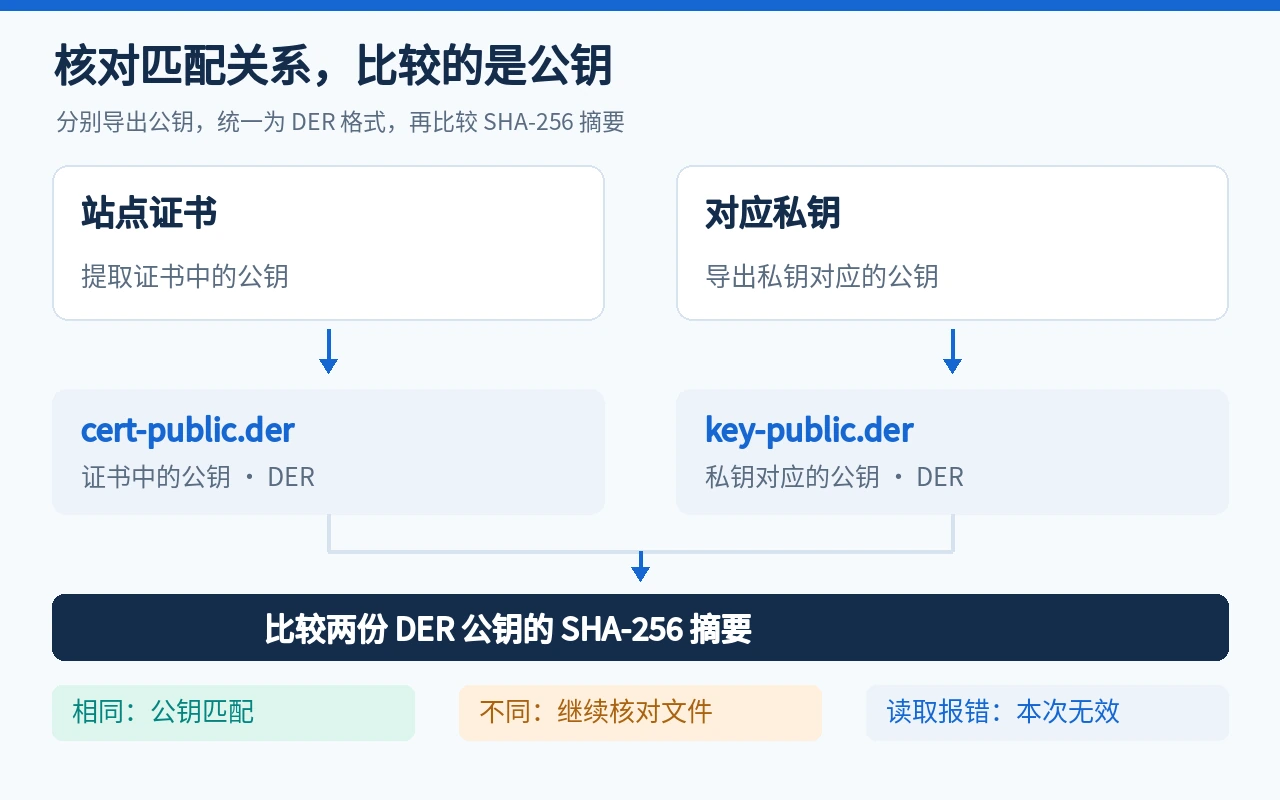
判断两者是否匹配,关键是检查:证书中的公钥,是否与私钥对应的公钥一致。
文件名相似、放在同一个目录,或者证书属于同一个域名,都不能单独证明它们是一对。
例如,为同一个域名重新生成私钥并申请证书后,新证书通常需要使用这次申请对应的私钥。如果仍然配置原来的私钥,就可能出现不匹配。
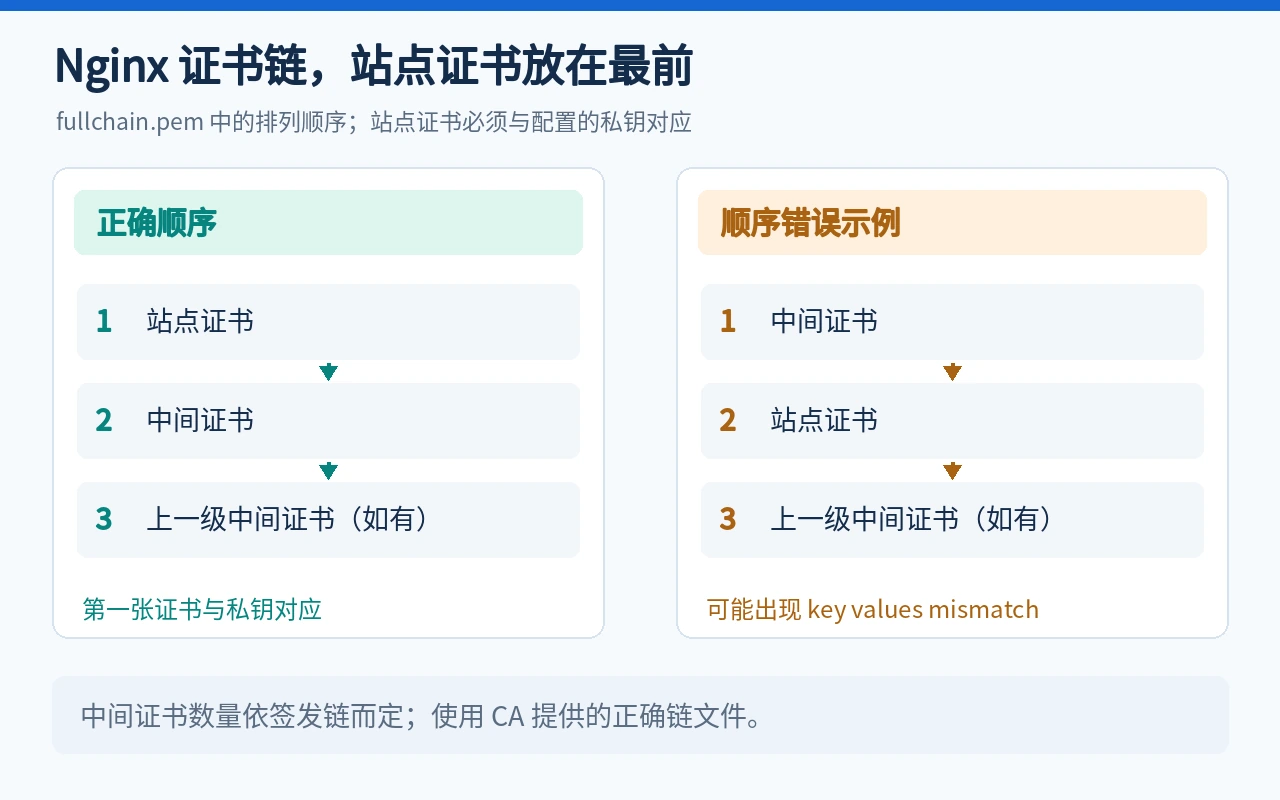
另外,Nginx 使用证书链文件时,会将第一张证书与配置的私钥进行匹配。即使私钥没有选错,把中间证书放在第一张,也可能触发 key values mismatch。
2. 准备检查环境与文件路径
本文以 Debian、Ubuntu 为例,适用于常见的 PEM 格式 RSA、ECDSA 证书与私钥文件。
先检查 OpenSSL 是否可用:
openssl version如果提示找不到命令,以 root 执行:
apt-get update
apt-get install -y openssl
使用具备 sudo 权限的普通账户时,在安装命令前添加 sudo。
接下来设置需要检查的文件路径:
cert_file='/etc/nginx/ssl/example.com/fullchain.pem'
key_file='/etc/nginx/ssl/example.com/privkey.pem'
请替换为实际路径,后续命令在同一个终端会话中执行。
如果正在排查 Nginx,应使用目标网站配置中 ssl_certificate 和 ssl_certificate_key 实际引用的文件,避免检查了下载目录中的文件,服务却仍然使用另一份。
检查账户需要有读取这两个文件的权限。私钥应保存在受控环境中,不要为了排查而公开上传或粘贴完整私钥。
如果需要独立的测试环境,可以使用莱卡云 Linux 云服务器进行操作。
查看官网购买链接: https://www.lcayun.com
9折优惠码:bloglcayun
3. 先确认两个文件能够正常读取
3.1 查看证书信息
执行:
openssl x509 -in "$cert_file" -noout \
  -subject -issuer -dates -ext subjectAltName
重点检查:
subject:证书主体。issuer:签发者。notBefore、notAfter:证书有效期。Subject Alternative Name:证书包含的域名。
OpenSSL 的 x509 命令支持显示这些证书信息。对于本文使用的证书链文件,这里读取的是第一张证书。
如果显示的主体明显属于证书颁发机构,而不是目标站点,需要检查文件是否选错,或者证书链顺序是否有问题。
如果提示无法读取证书,先检查:
- 路径是否正确。
- 文件内容是否完整。
- 是否误用了 CSR 申请文件。
- 是否下载了 PFX、P12 等其他格式的文件。
文件扩展名不能完全代表实际格式,应以文件内容和读取结果为准。
3.2 检查私钥
执行:
openssl pkey -in "$key_file" -check -noout正常情况下,会得到类似:
Key is valid这表示私钥通过了相应的一致性检查,还不能据此认定它与当前证书匹配。
如果私钥设置了密码,OpenSSL 会提示输入。密码错误或文件无法读取时,应先解决读取问题,再进行下一步。-noout 用于避免输出编码后的密钥内容。
4. 比较证书与私钥对应的公钥
下面的方法先分别导出公钥,统一为 DER 格式,再计算 SHA-256 摘要,适用于常见 RSA、ECDSA 证书。
在已经设置好 cert_file 和 key_file 的终端中,完整执行:
check_dir=$(mktemp -d) &&
openssl x509 -in "$cert_file" -pubkey -noout > "$check_dir/cert-public.pem" &&
openssl pkey -pubin -in "$check_dir/cert-public.pem" \
  -outform DER -out "$check_dir/cert-public.der" &&
openssl pkey -in "$key_file" -pubout \
  -outform DER -out "$check_dir/key-public.der" &&
sha256sum "$check_dir/cert-public.der" "$check_dir/key-public.der"
其中:
x509 -pubkey提取证书中的公钥。pkey -pubout导出私钥对应的公钥。- DER 是这里统一使用的公钥编码格式。
sha256sum计算两份公钥文件的摘要。
命令之间使用 && 连接。前面的步骤失败时,不会继续输出最后的两行摘要,避免把读取失败当成有效比较。
正常完成后,终端会显示两行结果。每行左侧是 64 位十六进制摘要,右侧是临时文件路径。
| 检查结果 | 如何判断 |
|---|---|
| 两行摘要完全一致 | 本次提取的公钥一致,证书与私钥对应 |
| 两行摘要不同 | 检查是否选错文件,或证书链第一张是否为站点证书 |
| 出现读取、解密或权限错误 | 本次检查未完成,不能判断是否匹配 |
**比较的是导出的公钥摘要,不是原始证书文件与私钥文件的哈希值。**这两类原始文件内容不同,直接比较它们的文件哈希没有判断配对关系的意义。
正常完成检查后,可以在同一终端清理本次临时文件:
rm -f -- "$check_dir/cert-public.pem" \
  "$check_dir/cert-public.der" "$check_dir/key-public.der"
rmdir -- "$check_dir"
公钥匹配后,还需要检查证书有效期、域名覆盖范围、证书链及实际部署情况。
5. 确认不匹配后,分别怎么处理?
5.1 证书或私钥选错
先回到生成 CSR、申请证书时使用的服务器或管理面板,寻找对应的私钥。
重点核对:
- 是否混用了不同网站的文件。
- 是否把新证书与另一批申请生成的私钥放在一起。
- 是否上传了正确文件,但服务配置仍然引用旧路径。
- 是否在多台服务器之间复制时遗漏了对应私钥。
找到候选文件后,重新设置 cert_file、key_file,再按第4节进行比较。
不要仅凭文件修改时间或文件名判断。证书重新签发时,可能继续使用原来的密钥,也可能使用新生成的密钥,应以实际检查结果为准。
5.2 证书链顺序错误
Nginx 使用包含多张证书的 PEM 文件时,应按下面的顺序排列:
- 目标网站的站点证书。
- 签发该站点证书的中间证书。
- 需要时,继续附上更上一级的中间证书。
如果把中间证书放到第一张,Nginx 就可能尝试将它与网站私钥匹配,从而报错。
处理时,可以重新下载签发平台提供的 Nginx 格式证书包,确认其中的站点证书和中间证书链属于同一签发链,再使用正确顺序的文件。
站点证书放在最前面,中间证书数量按实际签发链确定。
5.3 对应私钥已经丢失
先检查原来生成 CSR 的服务器、证书管理面板和已有备份。
如果确实找不到对应私钥,需要:
- 生成新的私钥和 CSR。
- 按证书签发平台的流程申请重新签发。
- 使用新证书与新私钥进行配对检查。
- 验证通过后再部署。
正常使用的公钥加密体系中,不能通过证书恢复原来的私钥。重新下载同一张证书,也不会自动生成与它匹配的私钥。
6. Nginx 如何应用修复后的文件?
先核对目标域名已有 HTTPS 配置中的这两项:
ssl_certificate /etc/nginx/ssl/example.com/fullchain.pem;
ssl_certificate_key /etc/nginx/ssl/example.com/privkey.pem;
路径应与刚才检查通过的文件一致。如果换用了新的文件路径,也要同步调整配置。
对于通过系统软件包安装、由 nginx.service 管理且当前正在运行的 Nginx,以 root 执行:
nginx -t && systemctl reload nginxnginx -t 会检查配置语法,并尝试打开配置中引用的文件。只有检查成功,后面的重载命令才会执行。
如果检查或重载失败,先根据错误信息处理。面板、容器或自定义安装的 Nginx,应使用对应实例的配置检查和重载方式。
完成后,从浏览器访问实际域名,检查线上证书和网站功能。
如果本地证书已经更新,访问网站仍然看到旧证书,可以继续参考本站:
SSL 证书更新后仍显示旧证书怎么办?Nginx 与 CDN 排查教程
如果正在迁移服务器,希望在修改公共 DNS 前验证新服务器,可以参考:
7. 公钥已经匹配,为什么网站仍提示不安全?
公钥匹配,只解决证书和私钥的对应关系。HTTPS 能否正常使用,还涉及其他检查。
| 现象 | 继续检查的方向 |
|---|---|
| 提示证书已过期 | 证书有效期,以及线上是否加载了续期后的证书 |
| 提示域名不匹配 | 证书是否覆盖实际访问的完整域名 |
| 部分设备提示不受信任 | 中间证书链、客户端信任库及证书用途 |
| 本地检查通过,线上仍异常 | 实际访问节点、服务重载结果、CDN或负载均衡证书配置 |
| 上传平台仍然拒绝文件 | 平台要求的格式、私钥密码支持及证书链填写方式 |
遇到这些情况,应根据具体提示继续排查,不要反复更换已经验证匹配的私钥。
8. 结语
SSL 证书与私钥不匹配时,可以先确认文件能够正常读取,再导出双方对应的公钥,比较 SHA-256 摘要。
如果不匹配,重点检查文件是否选错、证书链第一张是否正确,以及原私钥是否仍然存在。完成修复后,还要检查服务配置、重载结果和线上访问情况。
日常维护时,将私钥、CSR、签发证书及部署位置做好对应记录,可以减少证书续期和服务器迁移时的文件混用问题。